Tadbirda ishtirok

360 Cyber — Full Lifecycle Cybersecurity

Acropolis Integro ishtiroki
2026-yil 15-aprel JW Marriott Absheron, Boku
Ro'yxatga qaytish

Acropolis Integro jamoasi 360 Cyber konferensiyasida ishtirok etdi — B&B Security tomonidan Bokudagi JW Marriott Absheron mehmonxonasida tashkil etilgan to’liq hayot sikli kiberxavfsizlik konferensiyasi. Tadbir telekommunikatsiya, moliya, neft va gaz hamda boshqa muhim tarmoqlardan 300 dan ortiq mehmon, 20 ma’ruzachi va 30 ekspertni bir joyga to’pladi.

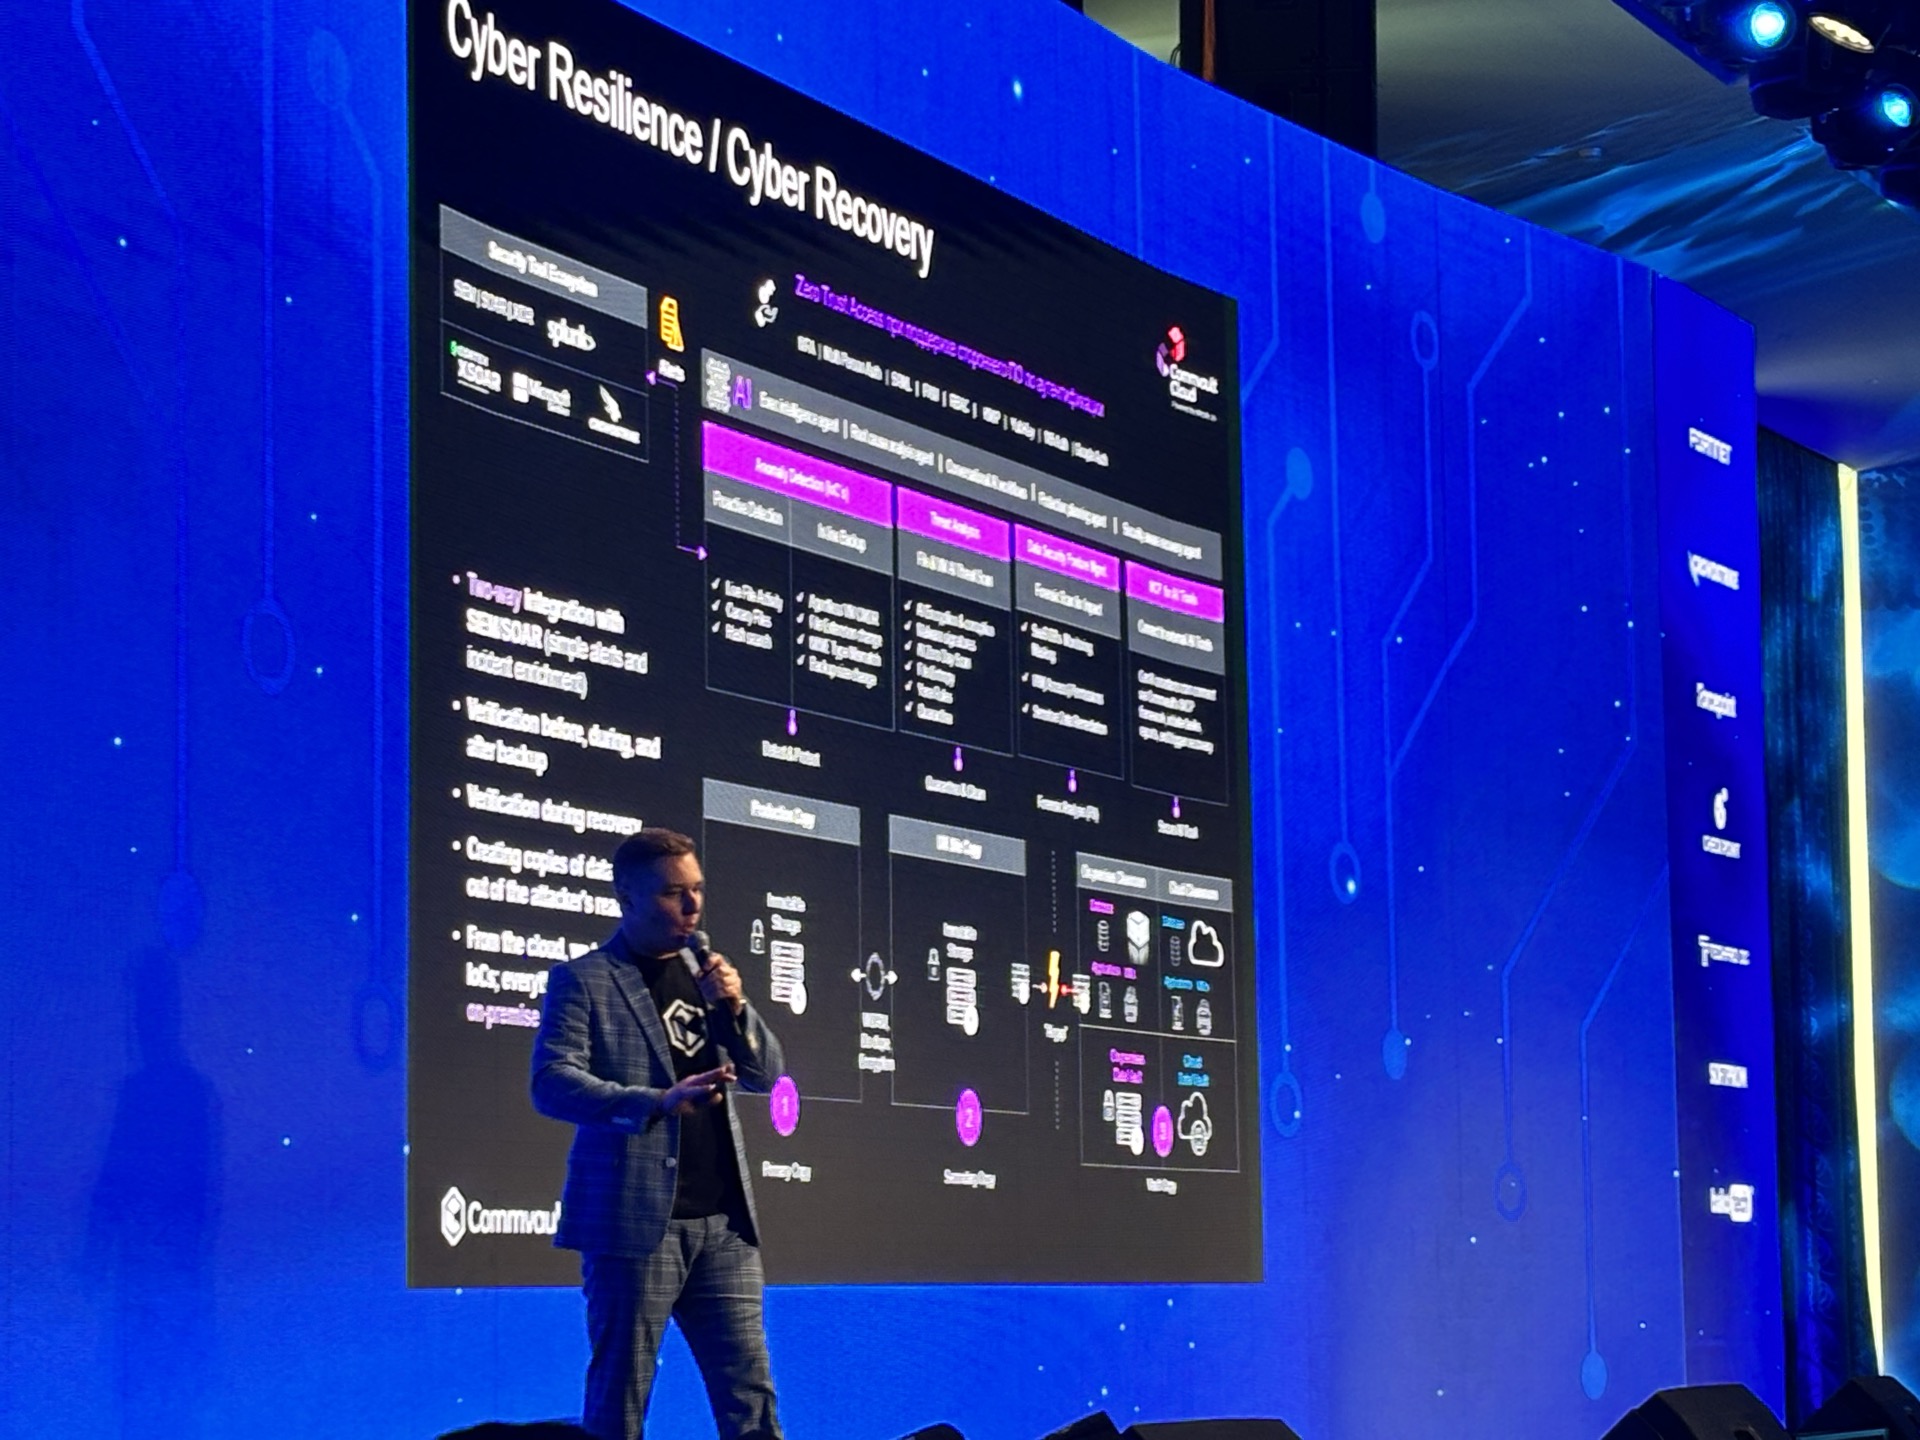
Commvault kiberbarqarorlik va ma’lumotlarni himoya qilish yechimlarini taqdim etdi. Evgeny Pukhov Cleanroom Recovery, Threat Scan va “Real Clean” kontseptsiyasi haqida gapirdi — hujumdan keyingi yaxshilanishlarni yo’qotmasdan tiklash. Splunk Risk-Based Alerting va AI Assistant bilan yagona TDIR platformasini ko’rsatdi, CyberArk Zero Standing Privileges bilan Identity Security’ning to’rt ustunini ochib berdi, Opinnate esa Opi AI-copilot va siyosat auditlarining 90% qisqarishi bilan NSPM ni taqdim etdi, B&B Security — AI bilan amalga oshiriladigan hujumlar 89% ga ortgan bir paytda agent AI yordamida SOC transformatsiyasini namoyish etdi.

Asosiy xulosa: zamonaviy kiberxavfsizlik — bu alohida mahsulotlar to’plami emas, balki ma’lumotlar, identifikatsiya va infratuzilma himoyasini yagona arxitekturada birlashtiruvchi uzluksiz hayot siklidir: “Assess → Protect → Detect → Respond → Improve”. Tadbir ikkita panel munozarasi va gala kechki ovqat bilan yakunlandi.

Ma'ruzalar

AK
Anar Khanaliyev
B&B Security

360° kiberxavfsizlik strategiyasi

Himoyaning to'liq hayot sikli: Assess → Protect → Detect → Respond → Improve
Alohida mahsulotlar o'rniga integratsiyalashgan arxitektura
Muhim tarmoqlarga e'tibor: banklar, telekom, neft va gaz
Hamkorlar ekotizimi: yagona platformada 10+ global vendor
VR
Vusal Ramazanlı
B&B Security

360° kiberxavfsizlik strategiyasi

Assess + Protect bosqichlari: hujum yuzasini uzluksiz baholash
Continuous Security Validation — BAS (Cymulate) orqali
Aktivlar va jarayonlar darajasida Risk-Based Prioritization
Tartibga soluvchi talablar: moliya va energetika sektorlari
AG
Aydın Gurbanlı
B&B Security

Agent SOC operatsiyalarining transformatsiyasi

AI yordamida hujumlar 89% oshgan, ammo 70% jamoalarda integratsiyalashgan AI yo'q
Agentic AI: triaj va tekshiruvlar uchun avtonom agentlar
CrowdStrike Charlotte AI kabi AI-yordamchilar bilan MTTR 3× gacha qisqaradi
Analitik rolining o'zgarishi: ogohlantirishlarni qayta ishlashdan qaror qabul qilishga
EP
Evgeny Pukhov
Commvault

Kiberhujumlardan keyin biznesning uzluksizligi

Commvault Cleanroom Recovery — ishlab chiqarishga xavf tug'dirmasdan tiklashni sinash uchun izolyatsiyalangan muhit
Threat Scan: kompromiss qilingan fayllarni aniqlaydi va toza versiyalarni tiklaydi
99% tez tiklash, 30× ko'p DR-testlari
Identity Resilience: hisoblarni tiklash va rollback
Real Clean Recovery — to'liq orqaga qaytarishsiz hujumdan keyingi yaxshilanishlarni saqlash
SO
Serkan Ozden
Opinnate

Xavfsizlik devori siyosatlarini boshqarish va xavflarni ko'rish

On-prem va cloud firewalls uchun NSPM platformasi (AWS, Azure, GCP)
Shadow rule tahlili + 90 kunlik topology-kontekst bilan foydalanish monitoringi
Qo'lda amalga oshiriladigan siyosat auditlari 90% ga qisqaradi
Opi — tabiiy tildagi siyosat so'rovlari uchun AI-copilot
Tayyor hisobotlar: PCI-DSS, HIPAA, ISO 27001
CM
Cem Men
Splunk

Yagona tahdidlarni aniqlash

Yagona TDIR platformasida Splunk Enterprise Security + SOAR + UEBA
Risk-Based Alerting: −90% ogohlantirish hajmi, yuqori true-positive darajasi
Detection Studio — MITRE ATT&CK qamrovi bilan
AI Assistant: SPL-so'rovlarni avtogeneratsiya qilish, tekshiruvlar xulosasi
55% tez yechish, 64% samaraliroq SecOps, 111% aniqroq aniqlash
BA
Bugrahan Adamhasan
CyberArk

Identifikatsiyaga asoslangan xavfsizlik

Korxonalarning 79% so'nggi 2 yil ichida identifikatsiya bilan bog'liq buzilishlarni boshdan kechirdi
To'rt ustun: PAM, Secrets Management, Workforce Identity, Customer Identity
Zero Trust / assume-breach: identifikatsiyani tekshirish + qurilmani tasdiqlash + eng kam imtiyoz
Imtiyozli sessiyalar uchun Just-in-Time access va Zero Standing Privileges
Bulutda noto'g'ri sozlangan va ishlatilmayotgan ruxsatlarni AI yordamida aniqlash

Yakunlar

Baholash va himoya
360° hayot sikli yondashuvi
Continuous Security Validation
Firewall siyosatlarini boshqarish
Aniqlash va javob berish
Yagona TDIR (SIEM + SOAR + UEBA)
SOC'da Agentic AI
MITRE ATT&CK qamrovi
Identifikatsiya va kirish
PAM va Secrets Management
Zero Standing Privileges
Machine identity himoyasi
Barqarorlik va tiklanish
Cleanroom Recovery
Identity rollback
Real Clean Recovery

Tavsiyalar

Tezkor harakatlar

1 Haqiqiy himoyani baholash uchun Breach & Attack Simulation o'tkazish
2 Firewall siyosatlari auditi: shadow rules, unused rules, compliance hisobotlari
3 SOC'dagi joriy MTTD/MTTR ni o'lchash va tor joylarni aniqlash
4 Imtiyozli hisoblar va machine identity inventarizatsiyasi

Strategik tashabbuslar

1 AI-yordamchili yagona TDIR platformasini joriy etish (SIEM + SOAR + UEBA)
2 Identifikatsiya konturini PAM va Secrets Management asosida birlashtirish
3 Cleanroom Recovery va tiklashni muntazam sinash
4 MTTR ni kamaytirish uchun SOC'ga agentic AI integratsiyasi
5 360° arxitekturani qurish: Assess → Protect → Detect → Respond → Improve

Tavsiya etilgan texnologiya steki

Commvault Cleanroom
Cyber Recovery
Splunk ES + SOAR
Unified TDIR
CyberArk PAM
Identity Security
Opinnate NSPM
Policy Automation

Kiberxavfsizlik yechimlari haqida ko'proq bilmoqchimisiz?

Acropolis Integro ekspertlari bilan infratuzilma yechimlarini muhokama qiling