Участие в мероприятии

360 Cyber — Full Lifecycle Cybersecurity

Участие Acropolis Integro
15 апреля 2026 JW Marriott Absheron, Баку
Вернуться к списку

Команда Acropolis Integro приняла участие в 360 Cyber — конференции по кибербезопасности полного жизненного цикла, организованной компанией B&B Security в отеле JW Marriott Absheron в Баку. Мероприятие собрало более 300 гостей, 20 спикеров и 30 экспертов из телекоммуникационной, финансовой, нефтегазовой и других критически важных отраслей.

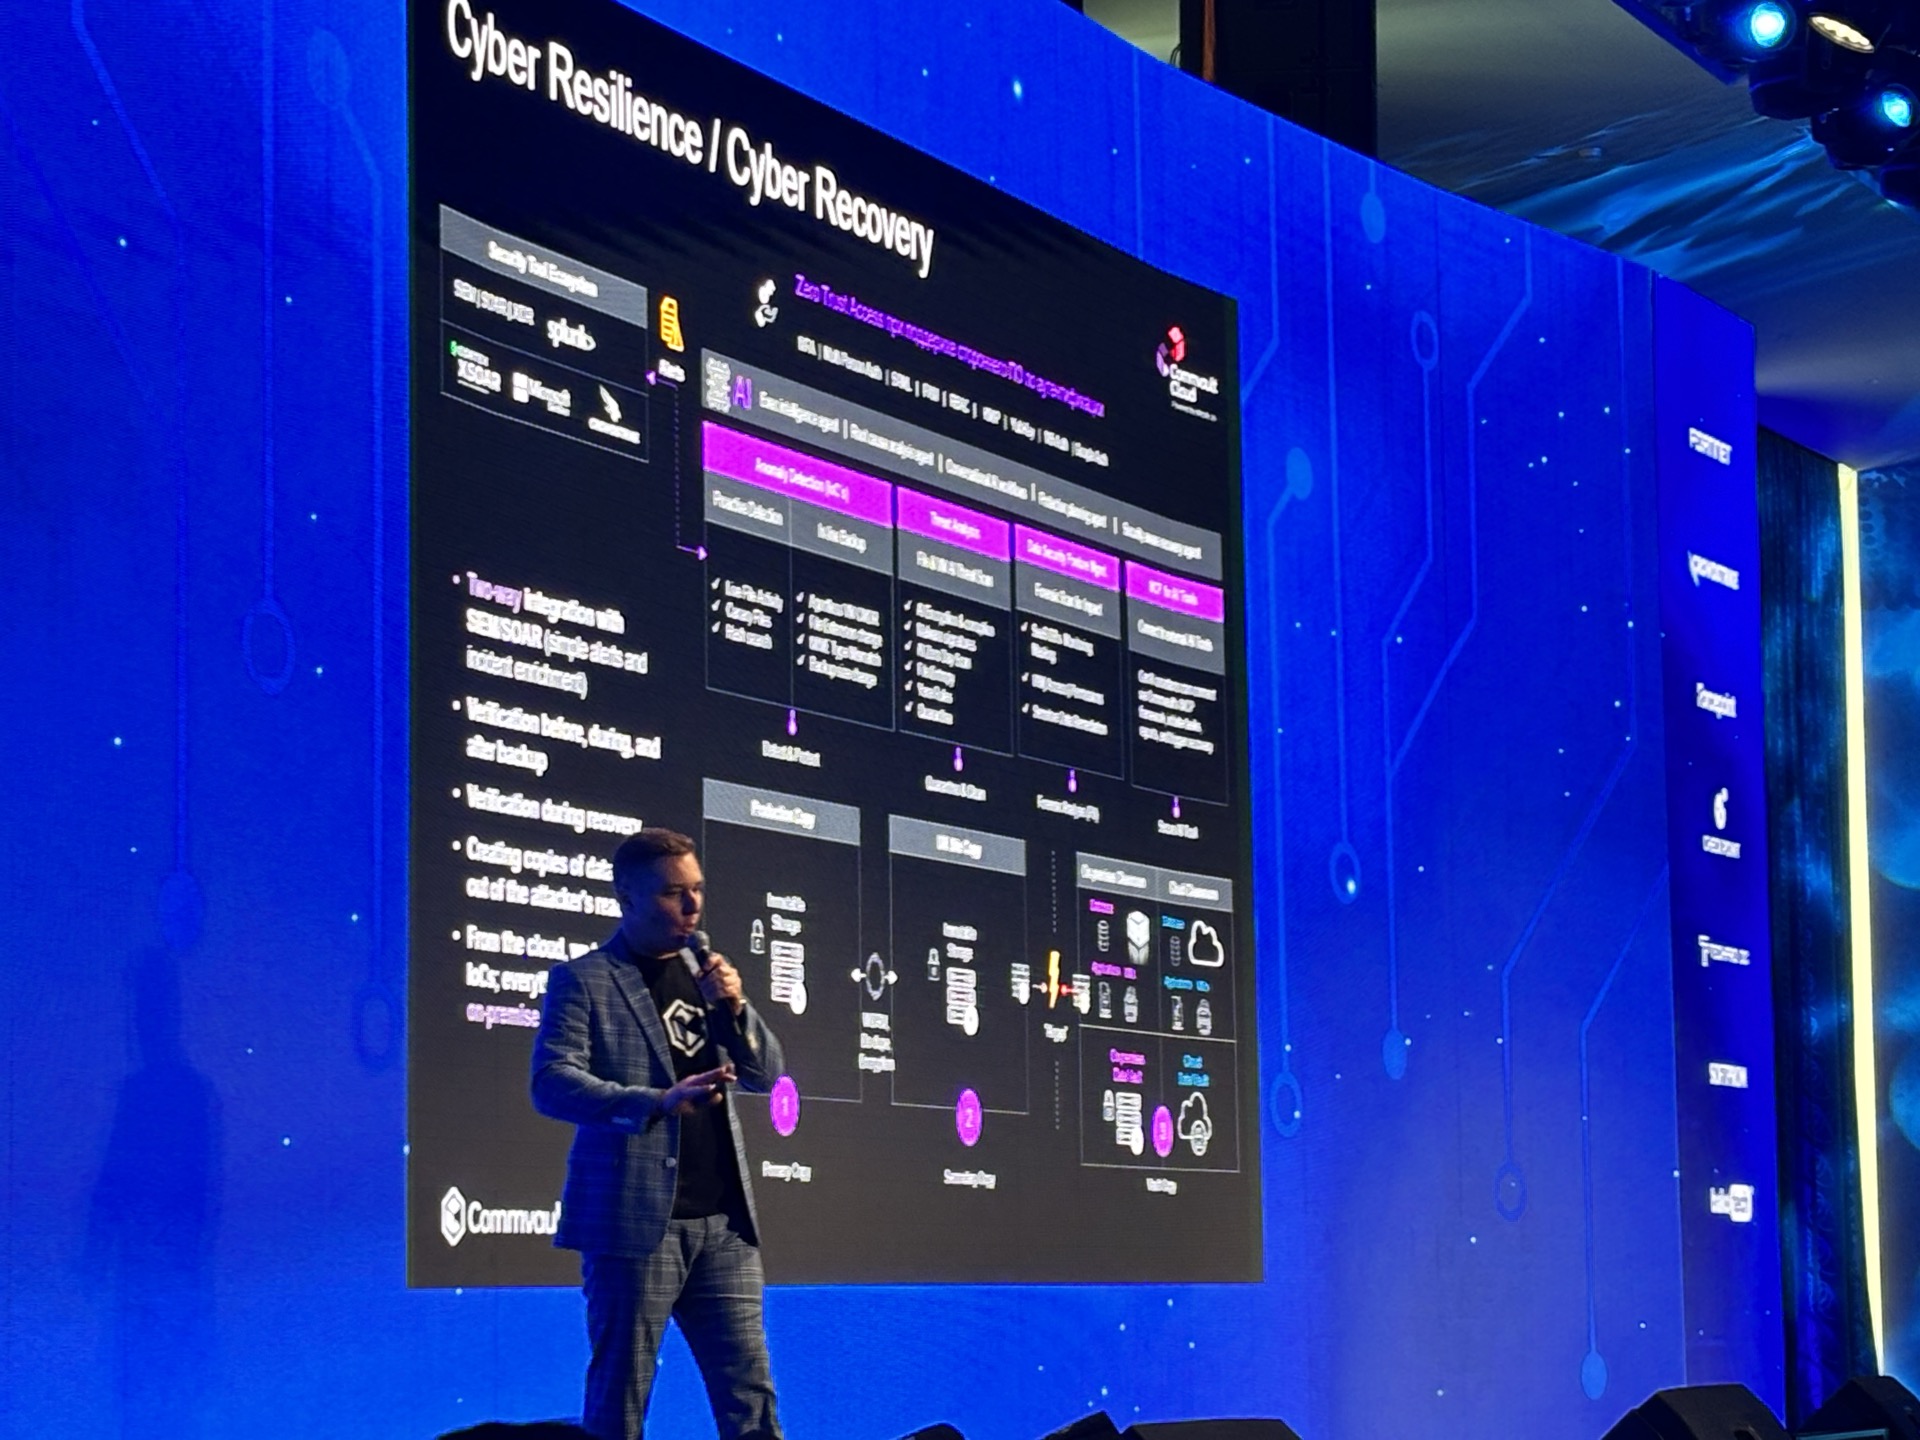
Commvault представил решения в области киберустойчивости и защиты данных. Евгений Пухов рассказал о Cleanroom Recovery, Threat Scan и концепции «Real Clean» — восстановлении без потери post-attack улучшений. Splunk показал Unified TDIR-платформу с Risk-Based Alerting и AI Assistant, CyberArk — четыре столпа Identity Security с Zero Standing Privileges, Opinnate — NSPM с AI-copilot’ом Opi и 90% сокращением ручных аудитов, а B&B Security — трансформацию SOC с помощью агентного ИИ на фоне 89% роста AI-enabled атак.

Главный вывод: современная кибербезопасность — это не набор разрозненных продуктов, а непрерывный жизненный цикл «Assess → Protect → Detect → Respond → Improve», объединяющий защиту данных, идентичностей и инфраструктуры в единую архитектуру. Мероприятие завершилось двумя панельными дискуссиями и гала-ужином.

Доклады

АХ
Анар Ханалиев
B&B Security

360° стратегия кибербезопасности

Полный жизненный цикл защиты: Assess → Protect → Detect → Respond → Improve
Интегрированная архитектура вместо разрозненных продуктов
Фокус на критических отраслях: банки, телеком, нефтегаз
Партнёрская экосистема: 10+ глобальных вендоров в одной платформе
ВР
Вусал Рамазанлы
B&B Security

360° стратегия кибербезопасности

Фазы Assess + Protect: непрерывная оценка поверхности атаки
Continuous Security Validation через BAS (Cymulate)
Risk-Based Prioritization на уровне активов и процессов
Соответствие регуляторам: финансовый и энергетический секторы
АГ
Айдын Гурбанлы
B&B Security

Трансформация SOC-операций с помощью агентного ИИ

89% рост AI-enabled атак, при этом 70% команд не имеют интегрированного AI
Agentic AI: автономные агенты для триажа и расследований
Снижение MTTR до 3× с AI-ассистентами уровня CrowdStrike Charlotte AI
Сдвиг роли аналитика: от обработки алертов к принятию решений
ЕП
Евгений Пухов
Commvault

Непрерывность бизнеса после кибератак

Commvault Cleanroom Recovery — изолированные среды для тестирования без риска для продакшена
Threat Scan: идентификация скомпрометированных файлов и восстановление чистых версий
99% быстрее восстановление, 30× чаще регулярные тесты DR
Identity Resilience: recovery и rollback учётных записей
Real Clean Recovery — сохранение post-attack улучшений вместо полного отката
СО
Серкан Оздэн
Opinnate

Управление политиками межсетевых экранов и видимость рисков

NSPM-платформа для on-prem и cloud firewalls (AWS, Azure, GCP)
Shadow rule analysis + usage monitoring с 90-дневным topology-контекстом
90% сокращение ручных аудитов политик
Opi — AI-copilot с natural language policy queries
Готовые отчёты: PCI-DSS, HIPAA, ISO 27001
ДМ
Джем Мен
Splunk

Унифицированное обнаружение угроз

Splunk Enterprise Security + SOAR + UEBA в единой TDIR-платформе
Risk-Based Alerting: −90% объём алертов при росте true-positive rate
Detection Studio с покрытием MITRE ATT&CK
AI Assistant: автогенерация SPL-запросов, summary расследований
55% быстрее resolution, 64% эффективнее SecOps, 111% точнее детекция
БА
Бугрухан Адамхасан
CyberArk

Безопасность на основе идентификации

79% предприятий испытали identity-related breach за последние 2 года
Четыре столпа: PAM, Secrets Management, Workforce Identity, Customer Identity
Zero Trust / assume breach: verify identity + validate device + least privilege
Just-in-Time access и Zero Standing Privileges для привилегированных сессий
AI-driven обнаружение misconfigured и unused permissions в облаках

Итоги

Оценка и защита
360° lifecycle-подход
Continuous Security Validation
Управление firewall-политиками
Обнаружение и реагирование
Unified TDIR (SIEM + SOAR + UEBA)
Agentic AI в SOC
Покрытие MITRE ATT&CK
Идентичность и доступ
PAM и Secrets Management
Zero Standing Privileges
Защита machine identities
Устойчивость и восстановление
Cleanroom Recovery
Identity rollback
Real Clean Recovery

Рекомендации

Немедленные действия

1 Breach & Attack Simulation для оценки реальной защищённости
2 Аудит firewall-политик: shadow rules, unused rules, compliance-отчёты
3 Измерение текущих MTTD/MTTR в SOC и поиск узких мест
4 Инвентаризация привилегированных учётных записей и machine identities

Стратегические инициативы

1 Внедрение Unified TDIR-платформы с AI-ассистентом (SIEM + SOAR + UEBA)
2 Consolidation identity-контура на базе PAM и Secrets Management
3 Cleanroom Recovery и регулярное тестирование восстановления
4 Интеграция agentic AI в SOC для снижения MTTR
5 Построение 360°-архитектуры: Assess → Protect → Detect → Respond → Improve

Рекомендуемый стек технологий

Commvault Cleanroom
Cyber Recovery
Splunk ES + SOAR
Unified TDIR
CyberArk PAM
Identity Security
Opinnate NSPM
Policy Automation

Хотите узнать больше о решениях в области кибербезопасности?

Обсудите с экспертами Acropolis Integro решения для вашей инфраструктуры